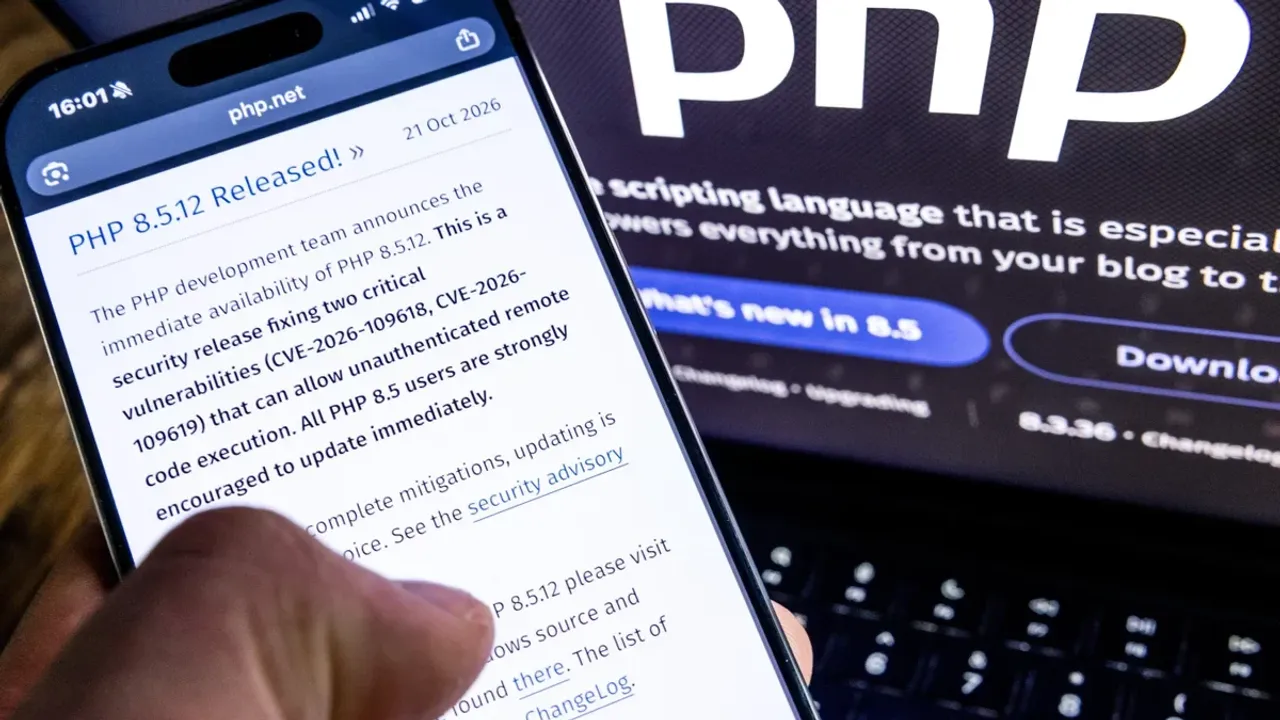
Yazılım mühendisi Burak Keskinoğlu'na göre PHP2Shell adı verilen açıkların büyüklüğü PHP'nin yaygınlığından geliyor. "PHP, internet sitelerinin arka planında çalışan bir programlama dili. Bir siteyi restoran gibi düşünün: Sizin gördüğünüz salon, menü ve masalar sitenin ön yüzü. PHP ise mutfak. Siparişi alıyor, veritabanından malzemeyi çekiyor ve tabağı hazırlayıp önünüze koyuyor" diyen Keskinoğlu, bu mutfağın sitelerin yaklaşık yüzde 70'inde PHP olduğunu söyledi.
PHP'nin motorunda bulunan iki açık, CVE-2026-109618 ve CVE-2026-109619 numaralarını taşıyor. İkisinin de tehlike puanı 10 üzerinden 9,2. Yama 21 Ekim'de saat 17.00'de (TSİ) çıktı, güvenli sürümler 8.5.12, 8.4.27, 8.3.36 ve 8.2.35. Türkinform olarak açığın teknik ayrıntılarını ve kapatma yöntemini 22 Ekim'de ayrı bir haberde ele almıştık.
KESKİNOĞLU AÇIĞI MUTFAK BENZETMESİYLE ANLATTI
"Mutfakta bir aşçı, tezgah dolduğu için işini yarıda bırakıyor. Tezgahı da tam temizlemeden bir sonraki siparişe geçiyor. Kötü niyetli biri bu yarım kalmış durumu bilerek tetikleyip araya kendi 'tarifini' sokabiliyor" diyen Keskinoğlu, bunun teknik adının uzaktan kod çalıştırma olduğunu söyledi. Saldırgan şifreye ihtiyaç duymadan hedef sunucuda istediği komutu çalıştırıyor.
Keskinoğlu'na göre açığın bu kadar ses getirmesinin üç nedeni var. "Birincisi, sorun tek bir eklentide ya da tek bir sitede değil, programlama dilinin kendisinde. Sitenizin kodu tertemiz olsa bile altındaki PHP eskiyse risk altındasınız" diyen Keskinoğlu, ikinci nedeni bilginin 20 Ekim'de vaktinden önce sızması ve yamanın bir gün öne çekilmesi olarak gösterdi. Üçüncüsü ise yeni bir durum. "Kök sorun yıllardır biliniyordu. Ancak bunu çalışan bir saldırıya dönüştürmek o kadar zordu ki uzun süre teorik kaldı. Yapay zeka bu zorluğu ciddi biçimde azalttı" dedi.
"BİR SİTENİN KAPATILMASI HACKLENDİĞİ ANLAMINA GELMİYOR"
Sekiz ülke kamu sitelerinin bir bölümünü yama kurulana kadar kapattı. Listede Kanada, Japonya, Avustralya, Hollanda, Almanya, Fransa, Finlandiya ve Danimarka var, Wikimedia da bazı sistemlerini durdurdu. Cloudflare'e göre duyurudan önceki 10 saatte binlerle ölçülen saldırı denemesi, 22 Ekim sabahına gelindiğinde milyonu geçti.
"Bir sitenin kapatılması, o sitenin hacklendiği anlamına gelmiyor. Çoğu, kapıyı kilitlemek için dükkanı birkaç saatliğine kapatmak gibi bir önlem" diyen Keskinoğlu, deneme ile başarılı saldırının farklı şeyler olduğunu, gerçekten ele geçirilen sistem sayısının bilinmediğini vurguladı. PHP'nin güvenlik ekibi yama çıktığı anda ortada çalışan bir saldırı kodu olmadığını söyledi, Amazon ise tuzak ağında ilk denemeyi 17 Ekim'de, duyurudan dört gün önce gördüğünü bildirdi.
E-DEVLET TEMİZ ÇIKTI, RİSK PAYLAŞIMLI HOSTINGDE
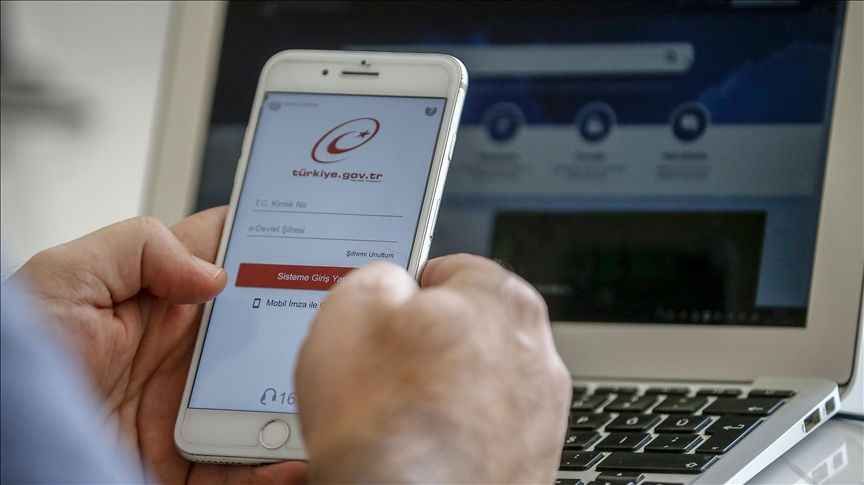
Türkiye'de ilk adım 21 Ekim akşamı geldi. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı ülke çapında tarama başlattı, kamu kurumlarıyla kritik altyapı işletmecilerine TR-26-1372 numaralı bildirimi iletti. Ertesi gün 69 milyonu aşkın kullanıcılı e-Devlet Kapısı için kontrollerin bittiğini ve sorun çıkmadığını duyurdu. Türkiye'de 22 Ekim sabahına kadar bu açıkla ilgili zarar gören ya da kapanan bir site duyulmadı.
"Ancak bu, Türkiye'de risk olmadığı anlamına gelmiyor. Ülkemizde paylaşımlı hosting hizmetlerinde eski PHP sürümleriyle çalışan çok sayıda küçük işletme ve kurum sitesi var. Asıl riski orada görüyorum" diyen Keskinoğlu, küçük sitelerin güncelleme hızının Ekim'in son haftasında belli olacağını söyledi.
SIRADAN KULLANICI NE YAPMALI, SİTE SAHİBİ NE YAPMALI?
"Panik yapmaya gerek yok. Bu açık sizin telefonunuzda ya da bilgisayarınızda değil, sitelerin sunucularında. Sizin bir şey indirip kurmanız gerekmiyor" diyen Keskinoğlu, kamu ve kurum sitelerinde yaşanacak kısa erişim kesintilerinin tedbirden kaynaklanacağını belirtti. Asıl uyarısı oltalama için. "Bu olayı fırsat bilip 'Hesabınız risk altında, şifrenizi buradan değiştirin' diye gelen e-posta ve SMS'lere karşı da özellikle dikkatli olun" dedi.
Site sahipleri için kritik noktalar şunlar. "PHP'yi güncelleyin. Güncellemeden sonra PHP servislerini mutlaka yeniden başlatın. Aksi halde eski kod bellekte çalışmaya devam edebilir" diyen Keskinoğlu, paylaşımlı hosting kullananlara firmalarına "21 Ekim yaması kuruldu mu" diye yazılı sormalarını önerdi. PHP 8.1 ve öncesi için resmi sürüm çıkmadı, bu sistemlerde ya sürüm yükseltilecek ya da Linux dağıtımının çıkardığı yama kurulacak. Açık dilin motorunda olduğu için yalnızca WordPress'i ve eklentilerini güncellemek koruma sağlamıyor.
Keskinoğlu'na göre ilk denemeler 17 Ekim'de görüldüğü için sunucu kayıtlarının o tarihten itibaren taranması gerekiyor. Olayın dersi ise envanter ve bakım. "'Çalışıyorsa dokunma' anlayışı artık sürdürülebilir değil. Destek süresi biten yazılım, kilidi değiştirilmeyen kapı gibidir" diyen Keskinoğlu, internetin büyük bölümünün küçük ekiplerin sırtındaki açık kaynak projelere dayandığını, bu projelerden kazanç sağlayan şirketlerin onlara destek vermesinin aslında kendi güvenliklerini satın almak olduğunu söyledi.