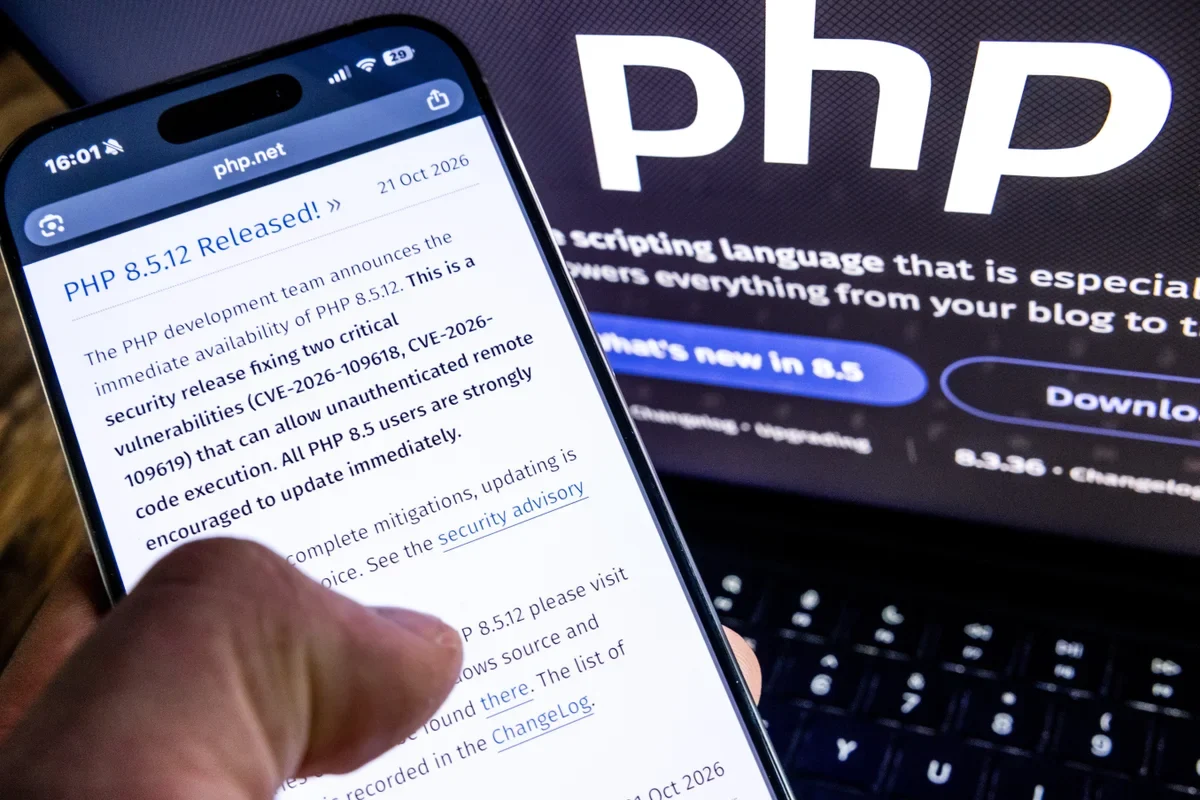
Dünya genelinde internet sitelerinin önemli bir bölümünü etkileyebilecek iki kritik PHP güvenlik açığı, siber güvenlik alanında alarma yol açtı. 21 Ekim 2026'da duyurulan açıkların, güncellenmemiş sistemlerde saldırganların uzaktan kod çalıştırmasına ve sunucular üzerinde kontrol sağlamasına imkân verebileceği bildirildi. Avrupa Birliği Siber Güvenlik Ajansı ve CERT-EU, kurumlara sistemlerini acilen güncelleme çağrısı yaptı.
PHP geliştiricileri, güvenlik açıklarını gidermek amacıyla yeni sürümler yayımlarken bazı ülkelerde kamu kurumları, okul ve hastanelerin internet siteleri önlem amacıyla geçici olarak erişime kapatıldı. Uzmanlar, güncellemelerin geciktirilmesinin hassas veriler ve dijital hizmetler açısından risk oluşturabileceği uyarısında bulundu.
PHP GÜVENLİK AÇIKLARI NEDEN TEHLİKELİ?
PHP, internet sitelerinin ve web uygulamalarının arka planında kullanılan yaygın bir programlama dili olarak biliniyor. Bu nedenle PHP altyapısındaki güvenlik açıkları, yalnızca doğrudan PHP kullanan siteleri değil, bu teknolojiyi bünyesinde barındıran bazı yazılım ve hizmetleri de etkileyebiliyor.
CVE-2026-109618 ve CVE-2026-109619 kodlarıyla takip edilen iki açığın, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına olanak tanıyabileceği bildirildi. Güvenlik açıkları için açıklanan CVSS puanı 10 üzerinden 9,2 olarak kaydedildi.
MİLYONLARCA SİBER SALDIRI GİRİŞİMİ TESPİT EDİLDİ Mİ?
Güvenlik açıklarının duyurulmasının ardından savunmasız sistemlere yönelik istismar girişimlerine ilişkin uyarılar yayımlandı. Güvenlik araştırmacılarının saldırı yöntemlerini gösteren örnek kodları paylaşması, güncellenmemiş sistemlere yönelik riskin artmasına neden oldu.
Ancak saldırı girişimlerinin tespit edilmesi, aynı sayıda internet sitesinin başarıyla ele geçirildiği anlamına gelmiyor. Sistemlerin gerçekten ihlal edilip edilmediğinin belirlenmesi için teknik inceleme ve güvenlik kayıtlarının değerlendirilmesi gerekiyor.
AVRUPA'DA KAMU KURUMLARININ SİTELERİ NEDEN KAPATILDI?
Hollanda başta olmak üzere Avrupa'daki bazı kamu kurumları, güvenlik açıklarının oluşturabileceği riskleri azaltmak amacıyla internet sitelerini geçici olarak erişime kapattı. Bazı okul ve hastane sitelerinin de tedbir kapsamında devre dışı bırakıldığı bildirildi.
CERT-EU, güvenlik güncellemelerini hemen uygulayamayan kurumlara, risk altındaki ve internet üzerinden erişilebilen sistemlerini geçici olarak dış ağlardan izole etmelerini tavsiye etti. Güvenlik yamalarının uygulanmasının ardından bazı siteler yeniden erişime açıldı.
PHP GÜVENLİK AÇIKLARI NASIL KAPATILACAK?
PHP geliştiricileri, iki kritik açığı gidermek için 21 Ekim'de güvenlik güncellemelerini yayımladı. CERT-EU'nun duyurusuna göre düzeltmeler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde yer alıyor. Daha eski ve desteği sona ermiş sürümleri kullanan
Siber güvenlik birimleri, kurumlara şu adımları öneriyor:
-
Kullanılan PHP sürümlerinin ve bu teknolojiyi içeren uygulamaların tespit edilmesi.
-
İnternete açık sistemlerde güvenlik güncellemelerinin öncelikli olarak uygulanması.
-
Güncelleme yapılamayan riskli sistemlerin geçici olarak dış ağlardan izole edilmesi.
-
Sunucu ve uygulama kayıtlarının incelenerek şüpheli faaliyetlerin araştırılması.
-
PHP kullanan üçüncü taraf yazılımlar için yayımlanan güvenlik duyurularının takip edilmesi.
TÜM İNTERNET SİTELERİ KAPANACAK MI?
Güvenlik açıkları nedeniyle dünya genelinde internetin tamamının kesileceğine ilişkin doğrulanmış bir bilgi bulunmuyor. Risk, esas olarak etkilenen PHP sürümlerini kullanan ve gerekli güvenlik önlemlerini uygulamayan sistemlerle ilgili.
Güvenlik güncellemelerinin zamanında yüklenmesi ve riskli sistemlerin korunması, olası saldırıların önlenmesinde kritik önem taşıyor. Kurumların resmî güvenlik duyurularını takip etmesi ve sistemlerini güncel tutması öneriliyor.