21 Ekim sabahı telefonumu elime aldığımda WhatsApp gruplarında alıştığımın çok üzerinde mesaj bildirimi vardı. Sektörden arkadaşlar oldukça kritik bir güvenlik açığı üzerine konuşuyorlardı. Mesajları okumaya başladığımda konunun neden bu kadar hararetli olduğunu anlamam uzun sürmedi.
İnternet dünyasında milyonlarca web sitesinin altyapısında kullanılan PHP programlama dilinde iki kritik güvenlik açığı tespit edilmişti. Üstelik bu açıkların her biri, uluslararası güvenlik açığı puanlama sistemi olan CVSS'ye göre 10 üzerinden 9,2 puan almıştı. Teknik detaylara çok girmeden söylemek gerekirse, 9,2 puan oldukça ciddi bir risk anlamına geliyor. Söz konusu açıklar, belirli koşullarda saldırganların herhangi bir kullanıcı hesabına ihtiyaç duymadan sunucular üzerinde uzaktan kod çalıştırabilmesine imkan tanıyordu.
Gerekli kontrolleri yapıp tedbirlerimizi aldıktan sonra gruplarda bu kez farklı bir paylaşım dikkatimi çekti. Japonya Başbakanı Sanae Takaichi'nin bir tweeti:
Başbakan, 21 Ekim akşamı X hesabından özetle şöyle bir çağrıda bulunmuştu:
"Herkese, bu gece için acilen dikkate alınmasını rica ettiğimiz önemli bir duyurumuz var. Birçok web sitesinde kullanılan PHP ile ilgili olarak, PHP güvenlik ekibi iki kritik güvenlik açığına dair uyarı yayımlamıştır."
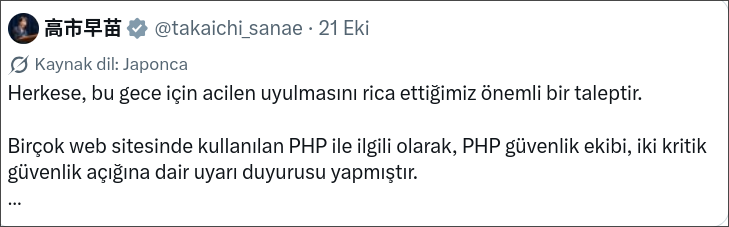
Paylaşımın devamında web sitesi yöneticilerinin sistemlerini kontrol etmeleri, yayımlanacak güvenlik yamalarını bir an önce uygulamaları ve gerekirse web sitelerini geçici olarak kapatmaları isteniyordu. Bir ülkenin başbakanının PHP hakkında paylaşım yapmasına mı şaşırayım, yoksa doğrudan "güvenlik açıklarınızı kapatın" diye uyarıda bulunmasına mı, açıkçası bilemedim.
Elbette bir başbakanın programlama dili bilmesi gerekmiyor. Ancak bir yazılım açığının ülkenin en üst makamından duyurulacak kadar önemsenmesi bence üzerinde düşünülmesi gereken bir konu.
Çünkü artık siber güvenlik yalnızca yazılımcıların, sistem yöneticilerinin veya bilgi işlem departmanlarının meselesi değil. Bankacılıktan sağlığa, e-ticaretten kamu hizmetlerine kadar neredeyse her şey dijital sistemler üzerinde çalışıyor. Bu sistemlerde yaşanabilecek ciddi bir sorun, doğrudan günlük hayatı ve ülke ekonomisini etkileyebiliyor.
PHP'de ortaya çıkan bu kritik açıkların keşfinde yapay zeka destekli güvenlik araştırmaları da önemli rol oynadı. Calif ve Wiz gibi araştırma ekipleri, yapay zeka modellerinden yararlanarak güvenlik açıklarını tespit etti ve doğrulama süreçlerine katkı sağladı. Yapay zekanın siber güvenlik dünyasında yarattığı değişimi anlamak için bu örnek oldukça önemli.
Yıllardır güvenlik araştırmacıları yazılımların kaynak kodlarını inceliyor, hataları araştırıyor ve kötü niyetli kişilerin kullanabileceği zayıf noktaları bulmaya çalışıyor. Bu çalışmalar ciddi bir bilgi birikimi, deneyim ve zaman gerektiriyor. Şimdi ise yapay zeka bu süreci ciddi anlamda hızlandırıyor.
Çok büyük kod tabanlarını kısa sürelerde analiz edebiliyor. Bir yazılımın farklı bölümleri arasındaki ilişkileri inceleyebiliyor. Hatta birbiriyle bağlantılı kütüphanelerdeki ve bağımlılıklardaki hataların nasıl bir güvenlik sorununa dönüşebileceğini araştırabiliyor.
Elbette bulunan her sorun gerçek bir güvenlik açığı değil. Bunların doğrulanması ve etkilerinin değerlendirilmesi için hala uzmanlara ihtiyaç var. Ancak araştırmacıların haftalarca uğraşabileceği bazı analizlerin çok daha kısa sürede yapılabilmesi bile başlı başına büyük bir değişim. Üstelik bu yalnızca geleceğe yönelik bir tahmin değil.
IBM X-Force'un 2026 yılında yayımladığı araştırma da dikkat çekici veriler var. Microsoft, Oracle, Google Chrome ve Apache özelinde incelenen güvenlik açığı bildirimleri, 2025'in ilk dokuz ayına kıyasla 2026'nın aynı döneminde yaklaşık yüzde 578 artmış durumda. Oran inanılmaz.
Bu artışın tamamını yapay zekaya bağlamak doğru olmaz. Ancak yapay zeka destekli güvenlik araştırmalarının yaygınlaşmasıyla birlikte artık daha fazla açığın, daha kısa sürede keşfedilebildiği bir döneme girdiğimiz de ortada.
Yapay zeka yalnızca güvenlik uzmanlarının elinde değil. Siber saldırganlar da aynı teknolojilerden faydalanabiliyor.
Bir tarafta yapay zeka ile güvenlik açıklarını bulan araştırmacılar, diğer tarafta bu açıklardan faydalanmanın yollarını araştıran saldırganlar var.
Bir nevi kedi-fare oyunu...
Fakat bu kez hem kedinin hem farenin elinde yapay zeka bulunuyor. Bence asıl tehlike de burada başlıyor: Güvenlik açıklarını bulma hızımız, onları kapatma hızımızı geçerse ne olacak?
Bugün şirketlerin karşı karşıya olduğu önemli sorunlardan biri bu.
Bir güvenlik açığı tespit edildiğinde yazılım geliştiricilerinin önce sorunu doğrulaması, ardından gerekli düzeltmeleri hazırlaması gerekiyor. Şirketlerin ise bu güncellemeleri kendi sistemlerinde test edip canlı ortama uygulaması gerekiyor. Bunların hepsi zaman alan işler.
Çok hızlı ve kontrolsüz yapılan bir güncelleme, çalışan sistemlerde beklenmedik sorunlara neden olabilir. Özellikle çok sayıda dış kütüphane kullanılan projelerde, eklenen veya değiştirilen paketlerin güvenilirliği de ayrıca kontrol edilmeli. Öte yandan güncellemeyi geciktirmek de saldırganlara açık bir kapı bırakmak anlamına gelebiliyor.
Yani bir tarafta sistemi güncellerken bozmama kaygısı, diğer tarafta güncellemediğiniz için saldırıya uğrama riski var. Ben buna biraz da yama ikilemi diyorum.
Burada şirket yöneticilerine de önemli sorumluluklar düşüyor. Siber güvenlik ekibi kritik bir risk nedeniyle sistemin geçici olarak durdurulması gerektiğini söylediğinde, bu karar yalnızca teknik bir konu olarak görülmemeli. Çünkü bazen birkaç saatlik planlı kesinti, günlerce sürebilecek bir siber saldırının vereceği zarardan çok daha az maliyetli olabilir.
Japonya Başbakanı'nın paylaşımında dikkatimi çeken noktalardan biri de tam olarak buydu. Güncelleme yapılamıyorsa sitelerin geçici olarak kapatılmasını dahi öneriyordu. Belki de bu açıklama sayesinde konu, yalnızca teknik ekiplerin kendi aralarında konuştuğu bir güvenlik uyarısı olmaktan çıkıp şirket yöneticilerinin de gündemine girdi.
Bana kalırsa yapay zeka siber güvenliği bitirmiyor. Tam tersine, bu alandaki rekabeti ve mücadeleyi daha da hızlandırıyor. Artık mesele yalnızca güvenlik açığı bulabilmek değil. Bulunan açığı ne kadar hızlı değerlendirebildiğiniz, ne kadar hızlı aksiyon alabildiğiniz ve sistemlerinizi bu sürece ne kadar hazırladığınız da önemli. Bugüne kadar güvenlik güncellemelerini zaman zaman ertelenebilecek teknik işler olarak gören şirketlerin, bundan sonra bu konuya daha farklı yaklaşması gerekecek. Çünkü saldırganların da savunma ekiplerinin de elindeki araçlar değişiyor.
21 Ekim'de Japonya Başbakanı'nın PHP hakkında yaptığı paylaşım belki birkaç gün sonra sosyal medyanın gündeminden düşecek. Fakat bana göre bu olayın asıl önemi, bir başbakanın programlama dili hakkında tweet atması değil. Bir yazılım açığının artık ülkelerin en üst düzey yöneticilerinin gündemine girecek kadar önemli hale gelmiş olması. Yapay zeka bu süreci daha da hızlandıracak gibi görünüyor, ve sanırım bundan sonra sormamız gereken soru şu:
"Sistemimizde bir güvenlik açığı var mı?" sorusundan önce, "Yarın sabah kritik bir açık ortaya çıkarsa ne kadar hızlı harekete geçebiliriz?" sorusunu sormamız gerekiyor.